
Introducción: el momento de la verdad
En los posts anteriores hemos hablado de organizaciones preparadas para participar en un espacio de datos con un rol específico y de espacios de datos maduros. Todo eso existe para que, en un momento concreto, un proveedor ponga unos datos a disposición de un usuario y este los utilice para un propósito específico. El momento en que el usuario de los datos debe obtenerlos del proveedor es cuando debe iniciarse la transacción confiable de datos.
Una analogía sencilla es la compraventa de una vivienda. No basta con que comprador y vendedor se pongan de acuerdo de palabra: hace falta identificar formalmente a las partes, identificar y describir bien el inmueble, comprobar que el vendedor tiene derecho a venderlo, firmar un contrato con condiciones claras y dejar constancia en un registro, y hacer que el comprador pase a ostentar formalmente la propiedad de la compra. Cuando todo eso funciona, nadie lo nota; cuando falla, el problema es grave.
Una transacción de datos confiable es lo mismo, aplicado a los datos: saber quién es quién, qué se ofrece, en qué condiciones y con qué garantías, y poder comprobarlo todo después para verificar que se ha realizado conforme a lo previsto.
En el post anterior vimos que la CEN/CLC/TS 18331 mide la madurez de un espacio de datos en seis dimensiones. Dos de ellas tienen mucho que ver con lo que vamos a contar hoy: (1) la de interoperabilidad, que se centra en la interoperabilidad semántica y sintáctica compartida, en los protocolos y las API, y en el linaje, la procedencia y la trazabilidad de los datos; y (2) la de control sobre los datos y confianza, que se centra en la identidad digital de los participantes, en el marco de confianza y en las políticas de acceso, uso y consentimiento. Un espacio de datos solo puede avanzar en esas dos dimensiones si cada una de las transacciones que ocurren en él es confiable e interoperable.
Así que las preguntas de este post son:
-
- ¿Qué hace que una transacción de datos sea confiable?
- ¿Qué hace que sea interoperable, es decir, que las partes se entiendan?
- ¿Qué tiene que hacer cada participante, en función de su rol, para conseguirlo?
Para responderlas, el mandato de estandarización M/614 encargó la familia de normas EN 18235 Trusted data transactions (abreviadamente, TDT), elaborada por el CEN/CENELEC JTC 25/WG 2.
La familia EN 18235: tres partes con un mismo objetivo
La serie se divide en tres partes que se apoyan unas en otras:
|
Parte |
Título |
Qué aporta |
|
Terminology, concepts and mechanisms |
El vocabulario común y el modelo conceptual de la transacción. No tiene requisitos |
|
|
Trustworthiness requirements |
Qué debe cumplirse para que la transacción sea confiable, lo que implica estructurar la comprobación de identidades, derechos, condiciones y evidencias. |
|
|
Interoperability requirements |
Qué debe cumplirse para que sea interoperable, es decir, facilitar que los participantes describan sus productos, expresen sus condiciones e interactúen mediante mecanismos compatibles. |
Veamos a continuación de qué trata cada una de estas partes:
Parte 1: de qué hablamos cuando hablamos de una transacción
El EN 18235-1 define una transacción de datos como el resultado del intercambio de datos tras un acuerdo entre un proveedor y un usuario de datos para intercambiar, acceder a y usar datos, a cambio de una compensación, monetaria o no monetaria. Y una transacción de datos confiable es aquella que se basa en un conjunto de características acordadas y verificables: autenticación, autorización, cifrado, integridad, trazabilidad, observabilidad, cumplimiento normativo, etc.
Estos conceptos ayudan a desmontar malentendidos frecuentes:
-
- No toda transacción implica un pago de dinero. El intercambio puede responder a otras formas de colaboración.
- Los datos no siempre se mueven. A veces se transfieren al usuario; otras veces se le da acceso sin que salgan del proveedor (por ejemplo, llevando el algoritmo a los datos).
- Lo que se comparte es un producto de datos: un paquete que incluye los datos, sus metadatos y las condiciones de licencia que fija el titular de los derechos.
- Cada transacción es única y se trata de forma independiente de las demás.
Los actores
Los protagonistas de una transacción de datos confiable son siempre el proveedor de datos y el usuario de datos. Del lado del proveedor pueden distinguirse tres roles, que una misma organización puede asumir a la vez o repartir: quien produce los datos, quien tiene los derechos sobre ellos y quien los ofrece. Alrededor pueden intervenir intermediarios de datos (con las obligaciones del Data Governance Act cuando corresponda), servicios de confianza y anclas de confianza (trust anchors): autoridades reconocidas que, por ejemplo, garantizan la identidad de los participantes.
El ciclo de la transacción: tres fases, seis actividades
La transacción se organiza en tres fases, que la Parte 2 de la familia de estándares desglosa en seis actividades:
-
- Provisión: el titular otorga derechos al proveedor, y este publica el producto de datos en un catálogo.
- Descubrimiento y negociación: el usuario descubre el producto y ambos negocian hasta firmar un contrato de compartición de datos.
- Intercambio y uso: se produce el intercambio de datos y el usuario los accede y usa los datos conforme al contrato.
El contrato de compartición es la pieza central de la transacción, porque concreta el acuerdo y sirve de referencia para las actuaciones posteriores. Según la Parte 1, debe ser verificable, a prueba de manipulaciones y legible tanto por personas como por máquinas. No obstante, el contrato no sustituye la descripción del producto, la comprobación de derechos, ni los mecanismos técnicos de acceso.
El ciclo de una transacción confiable
La siguiente infografía resume el ciclo de una transacción confiable que acabamos de describir:
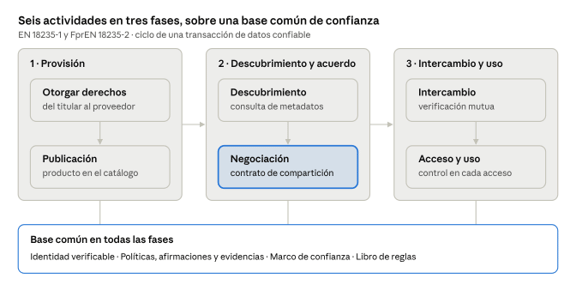
El contrato de compartición cierra la segunda fase y regula todo lo que ocurre después. Y lo más importante de todo: la confianza no se verifica únicamente al principio, sino que tiene que verificarse a lo largo del todo el ciclo.
Parte 2: ¿qué hace confiable una transacción?
La idea central del EN 18235-2 cabe en una frase: la confianza se construye intercambiando afirmaciones y verificando evidencias. En lenguaje de la norma, cada parte tiene políticas (que expresan una condición, por ejemplo, «solo comparto con empresas establecidas en la UE»), la otra parte presenta afirmaciones (o claims, que declaran una circunstancia; por ejemplo, «estoy establecido en la UE») y las respalda con evidencias (que permite comprobar una afirmacióm, por ejemplo, «este certificado certificado emitido por una autoridad reconocida demuestra que estoy establecido en la UE).
No todas las condiciones se verifican de la misma manera. Comprobar una identidad, acreditar una autorización y supervisar una finalidad de uso son problemas distintos. Por eso es importante definir qué evidencia se acepta, quién puede emitirla, cómo se comprueba su integridad y durante cuánto tiempo es válida. El proceso de comprobar qué afirmaciones y qué evidencias cumplen con las políticas se llama conciliación, y la norma exige que los sistemas puedan hacerlo de forma automática.
Esta parte es la que da contenido a la dimensión de control sobre los datos y confianza que vimos en el post 3: los indicadores de identidad y afirmaciones, de marco de confianza y de aplicación de políticas de acceso y uso se apoyan, precisamente, en estos requisitos.
Requisitos generales
Se aplican a todas las fases:
-
- Identificación de participantes: la evidencia digital de identidad debe ser legible por máquina, indicar quién la emite e incluir un identificador único.
- Políticas, afirmaciones y evidencias: deben ser identificables, con emisor identificable, integridad verificable (por ejemplo, con firma criptográfica) y validez comprobable (fechas, revocación). Además, deben ajustarse a modelos semánticos comunes.
- Marcos de confianza: cada espacio de datos se apoya en uno o varios marcos de confianza. La norma enumera lo que un marco de confianza debe definir, incluida una lista de anclas y servicios de confianza.
- Libro de reglas del espacio de datos (data space rulebook): debe definir criterios de validación de las afirmaciones (incluida la incorporación de participantes), un mecanismo para verificar la participación y el marco o marcos de confianza aplicables.
Requisitos por actividad
Los tipos de requisitos para cada actividad se presentan y resumen en la siguiente tabla:
|
Actividad |
Qué exige la norma |
|
Otorgar derechos |
Evidencia de los derechos otorgados al proveedor, incluidas las cadenas de delegación, y referencia al producto de datos. |
|
Publicación |
El catálogo solo publica productos de datos para los que el proveedor tiene derechos. Los metadatos deben reflejar versión y estado, licencias, restricciones de uso, obligaciones legales y, si existen, garantías de calidad de terceros. |
|
Descubrimiento |
Autenticar al usuario potencial, controlar quién ve qué metadatos y permitir consultas que ayuden a valorar si el producto sirve |
|
Negociación |
Intercambio de afirmaciones y evidencias. El contrato se registra de forma que su integridad sea verificable, con evidencia del acuerdo de todas las partes y referencia inequívoca al producto |
|
Intercambio |
Verificación mutua de identidad y de lo acordado; comprobación de autorización y de consentimientos si hay datos personales; observabilidad de la transacción |
|
Acceso y uso |
Verificar los derechos de acceso cada vez que se accede, porque pueden haber caducado o haberse revocado. El proveedor debe poder dejar de suministrar datos si se incumple el contrato |
Un detalle relevante para quienes trabajamos en calidad de datos: la norma eleva la calidad del dato a principio de la confianza. Describirla con precisión es lo que permite al usuario comprobar si el producto sirve para el uso previsto.
Parte 3: ¿qué hace interoperable una transacción?
Si la Parte 2 responde a «¿puedo fiarme?«, el prEN 18235-3 responde a «¿nos entendemos?«. Es la norma que traduce más directamente el artículo 33.1 del Data Act.
Es también la norma que da contenido a la dimensión de interoperabilidad del post 3: la semántica compartida se apoya en la descripción del modelo de datos; el intercambio interoperable, en los requisitos de acceso a los datos; y la procedencia y la trazabilidad, en la identificación única de productos de datos y contratos (y en la observabilidad de la transacción que exige la Parte 2).
Su protagonista técnico es el agente del participante: El software que actúa en nombre del participante —habitualmente asociado al concepto de conector— necesita algo más que capacidad de transmitir datos. También debe manejar descripciones, identificadores, condiciones y estados de la relación. La norma no impone ninguna tecnología concreta, sino requisitos de resultado. Se organiza así:
|
Bloque |
Qué exige, en resumen |
|
Requisitos generales |
Referenciar inequívocamente participantes, productos y contratos, y procesar afirmaciones verificables. esto implica seleccionar Identificadores globalmente únicos en forma de URI; afirmaciones legibles por máquina y verificables (sobre la identidad, la participación en el espacio de datos y los derechos otorgados); productos de datos y contratos identificados de forma única |
|
Descripción del producto de datos |
Metadatos publicados en un servicio de catálogo, con título, descripción, obligaciones, permisos y prohibiciones. Se recomienda incluir metodología de recogida, calidad e incertidumbre |
|
Descripción del modelo de datos |
Estructura, formato, modelos semánticos, esquemas de clasificación, taxonomías y listas de códigos, con el punto de acceso donde consultarlos |
|
Acceso a los datos |
Punto de acceso, condiciones de uso, modo de transmisión (continua, masiva o en tiempo real), documentación de la API, acuerdo de nivel de servicio y mecanismos de seguridad |
|
Negociación y ejecución automatizada de contratos |
Capacidad de negociación estructurada; estados mínimos del contrato (ofertado, abortado, acordado, terminado); avisos de inicio, suspensión y fin del intercambio; conservación del contrato |
Aunque la norma es tecnológicamente neutra, su anexo A cita las tecnologías que hoy permiten cumplirla. Entre ellas están los identificadores descentralizados (DID), RDF y OWL para los modelos de datos, ODRL para expresar condiciones de uso y las credenciales verificables del W3C para las afirmaciones. También menciona el Dataspace Protocol y el Decentralized Claims Protocol de Eclipse, ambos en proceso de convertirse en normas ISO/IEC (26450 y 26451). Aquí se ve muy bien cómo los estándares de facto alimentan a los de iure, como explicamos en el post 1. En cualquier caso, los participantes necesitan acordar perfiles y mecanismos compatibles.
La Parte 3 declara que cubre parcialmente cada letra del artículo 33.1, y que la cobertura completa se alcanza en combinación con la Parte 2. Por eso ambas deben leerse juntas.
Y para terminar, volvamos a la cooperativa. El siguiente recorrido es ilustrativo, no implica necesariamente todos los paseos necesarios.:
-
- Define el producto de datos: previsiones de cosecha con una cobertura, frecuencia de actualización y descripción de calidad determinadas.
- Comprueba los derechos: verifica qué información puede ofrecer y con qué restricciones.
- Publica la descripción: el usuario puede valorar contenido, significado, acceso y condiciones.
- Verifica las condiciones relevantes: ambas partes aportan las afirmaciones y evidencias necesarias.
- Acuerda el uso: se concretan finalidad, usuarios autorizados, duración y obligaciones.
- Habilita el acceso: los mecanismos técnicos se configuran conforme al acuerdo.
- Gestiona la relación: se conservan evidencias y se atienden modificaciones, incidencias y terminación.
El resultado no es solo un intercambio que funciona técnicamente. Es una relación en la que las partes pueden explicar qué se acordó, con qué derechos actuaron y cómo se ejecutó.
Cómo usar estos estándares en la práctica, y cómo te podemos ayudar desde DQTeam
Estos estándares te pueden ayudar a:
-
- Revisar cómo participas en las transacciones de cada espacio de datos en función de tu rol: qué afirmaciones y evidencias tienes que aportar, y qué políticas tienes que exigir a los demás participantes.
- Diseñar los metadatos de tus productos de datos: para que describan su contenido, sus licencias, sus condiciones de uso y su calidad de forma legible por máquina.
- Preparar tus contratos de compartición de datos: para que sean verificables, legibles por personas y por máquinas, y puedan negociarse y ejecutarse de forma automatizada.
- Anticiparte a la conformidad: comprobar que tus procesos y tus agentes (conectores) cumplen los requisitos antes de que las normas se citen en el Diario Oficial de la UE.
Desde DQTeam podemos darte soporte para identificar qué requisitos de la familia EN 18235 te afectan en función de tu rol, diseñar los metadatos de tus productos de datos (incluida la descripción de su calidad) y definir los procesos y artefactos que necesitas para que tus transacciones sean confiables e interoperables. Por ejemplo, si tu rol en un espacio de datos es el de autoridad de gobierno del espacio de datos, te ayudaremos a definir tu marco de gobierno del espacio de datos y a trasladar estos requisitos al libro de reglas de dicho espacio.
Repaso final
En este post hemos visto que una transacción de datos confiable se basa en una idea sencilla: afirmaciones verificables que se concilian con políticas acordadas, dentro de un marco de confianza y de un libro de reglas común. La familia EN 18235 la desarrolla en tres partes: los conceptos (Parte 1), los requisitos de confiabilidad (Parte 2) y los de interoperabilidad (Parte 3). Las Partes 2 y 3 dan contenido, respectivamente, a las dimensiones de control y confianza y de interoperabilidad que vimos en el post 3.
En el último post de la serie nos centraremos en una pieza que ha aparecido una y otra vez: los catálogos y los activos semánticos. Veremos qué está preparando ETSI TC DATA y cómo encajan las especificaciones sectoriales UNE 0093 (agroalimentación) y UNE 0094 (movilidad).
