Introducción
Compartir datos entre organizaciones suena y parece sencillo, al menos desde el punto de vista tecnológico: yo tengo unos datos que tú necesitas, llegamos a un acuerdo y te los paso por correo, o te doy acceso a un endpoint para que te los descargues . Pero en la práctica, nadie comparte nada valioso sin saber quién lo va a usar, para qué, en qué condiciones y con qué garantías, y sobre todo sin una seguridad de que los datos se van a usar única y exclusivamente para el propósito para el que se comparten. Porque lo que no podemos olvidar es que los datos representan lo que ocurre en el negocio, y compartirlos, implica compartir un poco de tu negocio. De hecho, surge la necesidad de proteger los derechos de la ciudadanía y de las organizaciones que intervienen en esa compartición de datos mediante una legislación adecuada.
Para resolver esta situación nacen los espacios de datos bajo la premisa de convertirse en un entorno de confianza en el que realmente se puedan compartir datos. De partida, es necesario hacer hincapié en que un espacio de datos no es —o no es sólo— un data lake ni ningún otro repositorio de datos, y no tienes un espacio de datos solo porque tengas un conector de un proveedor determinado. La idea de confianza entre los participantes está intrínsecamente asociada al concepto de espacio de datos. Y esto implica no solo la protección de datos. Implica también soberanía. Por eso, la Unión Europea, está muy interesada en la protección de los derechos digitales de las organizaciones y de la ciudadanía. Para ello ha ido publicando determinada legislación (que explica el «qué»), y está encargando a los organismos de estandarización que desarrollen estándares (que ayudarán a implementar el «cómo»). Los estándares desarrollados por los organismos oficiales de estandarización reciben el nombre de estándares (europeos) de iure. Este panorama de estándares de iure es lo que veremos en este post.
En esta serie de cinco posts vamos a recorrer estos estándares de iure desde un punto de vista divulgativo, pero sin perder el rigor que exigen. También los pondremos en relación con las especificaciones nacionales que UNE ha publicado o está elaborando, porque España lleva varios años trabajando en este terreno y, como veremos, no siempre ambos niveles dicen exactamente lo mismo.
La serie se organiza así:
-
- Visión global de los estándares europeos de iure de los espacios de datos (este post).
- Madurez de las organizaciones que participan en un espacio de datos.
- Madurez de los espacios de datos.
- Requisitos de las transacciones confiables de datos .
- Catálogos e interoperabilidad semántica.
Primero, un poco de vocabulario: ¿Qué es un estándar de iure?
Un estándar de iure es el que elabora y aprueba un organismo oficial de normalización a distintos niveles geográficos. Por ejemplo, a nivel nacional (como UNE en España), europeo (como CEN, CENELEC o ETSI) o internacional (como ISO o IEC). Se redacta mediante un proceso formal, participativo y documentado en el que las partes autorizadas alcanzan consenso. Ese proceso busca que el contenido sea neutral y agnóstico respecto a tecnologías concretas y a los intereses de quienes participan.
Alternativamente, un estándar de facto, puede nacer en cualquier organización (una empresa, una asociación, un consorcio) y se acaba imponiendo porque el mercado lo adopta, no porque lo avale un organismo oficial. Suele haber un interés económico legítimo detrás. En el mundo de los espacios de datos, iniciativas como Gaia-X, IDSA o FIWARE han generado especificaciones muy influyentes que han acabado imponiéndose en la implementación de espacios de datos. A menudo los estándares de facto y sus variantes sirven de punto de entrada para los de iure, que los generalizan, los combinan y los depuran hasta convertirlos en buenas prácticas formales. En otras ocasiones, algunas organizaciones toman como base un estándar de iure, lo implementan, lo prueban, lo refinan, y finalmente se impone en el mercado, convirtiendo su implementación en un estándar de facto desarrollado a partir de un estándar de iure.
Dentro de los documentos de iure también hay «categorías», y conviene distinguirlas porque no obligan igual:
|
Tipo de documento |
Quién lo publica |
Qué implica |
|
Norma europea (EN) |
CEN, CENELEC, ETSI |
Contiene requisitos normativos. Debe adoptarse como norma nacional en todos los países miembros (en España, como UNE-EN) y en el caso de los publicados por CEN/CELENEC obliga a retirar cualquier norma nacional contradictoria. Habilita la certificación de la conformidad por parte de entidades certificadoras. |
|
Especificación técnica (TS) |
CEN, CENELEC, ETSI |
Documento normativo de consenso más rápido, pensado para ámbitos que evolucionan deprisa. No obliga a retirar normas nacionales, permitiendo la coexistencia. Un TS debe retirarse si luego se publica una EN que entre en conflicto con él. |
|
Informe técnico (TR) |
CEN, CENELEC, ETSI |
Documento informativo: explica, orienta, recopila estado del arte. No contiene requisitos. |
Este matiz es importante para la serie: cuando una norma europea (EN) se publique, prevalecerá sobre lo que diga cualquier documento nacional en su mismo ámbito. Por eso merece la pena identificar dónde coinciden y dónde difieren las especificaciones UNE y los borradores europeos.
¿Por qué hacen falta estos estándares? La ley dice el «qué», pero no el «cómo»
La Estrategia Europea de Datos, publicada el 19 de febrero de 2020, fue el instrumento con el que la Unión Europea quiso sentar las bases de la economía del dato. En esa economía, compartir datos entre organizaciones públicas y privadas se convierte en una actividad central: para crear productos y servicios nuevos, para colaborar en su producción y distribución o para prestar mejores servicios públicos a la ciudadanía. Así nace el concepto de espacio de datos.
Pero cada organización que se adhiere a un espacio de datos tiene derechos e intereses propios, ya sean altruistas o económicos, que deben respetarse. Por eso compartir datos en un espacio de datos exige construir primero un entorno de confianza. Entre los derechos que la UE quiere proteger destaca la soberanía del dato: la libertad de cada persona u organización para decidir qué se puede hacer con sus datos, quién puede hacerlo y en qué condiciones.
Los instrumentos jurídicos que garantizan esos derechos, y que fijan también obligaciones, son principalmente dos reglamentos:
-
- El Reglamento de Gobernanza de Datos (Data Governance Act, Reglamento UE 2022/868), que regula, entre otros, a los intermediarios de datos y la cesión altruista.
- El Reglamento de Datos (Data Act, Reglamento UE 2023/2854), aplicable desde el 12 de septiembre de 2025.
En esta serie nos interesa sobre todo el capítulo VIII del Data Act, dedicado a la interoperabilidad, y, en concreto, su artículo 33. Este artículo establece los requisitos esenciales que deben cumplir los participantes en espacios de datos que ofrezcan datos o servicios de datos a terceros. Resumido, este artículo exige que:
-
- Los datos estén bien descritos: contenido, restricciones de uso, licencias, metodología de recogida y calidad e incertidumbre, en formato legible por máquina, para que quien los reciba pueda encontrarlos, acceder a ellos y usarlos.
- Su estructura y significado sean públicos y coherentes: formatos, vocabularios, taxonomías, sistemas de clasificación y listas de códigos.
- Los medios técnicos de acceso estén documentados: interfaces (API), condiciones de uso y calidad de servicio, de forma que el acceso y la transmisión puedan automatizarse (en continuo, en descarga masiva o en tiempo real).
- Se facilite, cuando proceda, la ejecución automatizada de los acuerdos, por ejemplo mediante contratos inteligentes.
El artículo 33 dice qué hay que conseguir, pero no cómo. Cada organización podría resolverlo a su manera, y el resultado sería un mosaico de soluciones incompatibles: datos compartidos que nadie consigue aprovechar. Los estándares de iure existen precisamente para traducir esos principios jurídicos a requisitos técnicos y organizativos comunes. Además, cuando una norma europea armonizada se cite en el Diario Oficial de la UE, cumplirla otorga presunción de conformidad con los requisitos esenciales del artículo 33 que dicha norma pretenda cubrir.
¿Quién los está escribiendo?
Para pasar del «qué» al «cómo», la Comisión Europea emitió una petición de normalización (Standardisation Request, SReq), el mandato M/614, dirigida a los tres organismos europeos de normalización: CEN, CENELEC y ETSI. El encargo consiste en desarrollar un Marco Europeo de Confiabilidad (European Trusted Data Framework, ETDF). El 7 de julio de 2025, CEN y CENELEC aceptaron oficialmente la petición, y los tres organismos se comprometieron a entregar siete documentos: cuatro normas europeas (EN), dos de ellas pensadas para citarse en el Diario Oficial, y tres especificaciones técnicas (TS).
El trabajo se reparte así:
-
- CEN/CENELEC JTC 25 «Data management, Dataspaces, Cloud and Edge». Comité técnico conjunto creado en septiembre de 2024 porque la estructura de CEN/CENELEC no tenía un comité adecuado para este encargo. Lidera cinco de los siete entregables y se organiza en cuatro grupos de trabajo:
|
Grupo de trabajo |
Título |
Qué aborda en esta serie |
|
CEN/CLC/JTC 25/WG 1 |
Advisory group |
Coordinación y visión de conjunto |
|
CEN/CLC/JTC 25/WG 2 |
Dataspaces |
Transacciones de datos confiables y madurez de los espacios de datos |
|
CEN/CLC/JTC 25/WG 3 |
Data management and governance |
Gobierno, gestión y calidad del dato de los participantes |
|
CEN/CLC/JTC 25/WG 4 |
Cloud & Edge |
Cambio de proveedor e interoperabilidad en la nube |
-
- ETSI TC DATA (Data Solutions). El comité técnico de ETSI que asume los dos entregables relacionados con catálogos de datos y activos semánticos.
A nivel nacional, el comité espejo UNE CTN 71/SC 43 «Gobierno, gestión de datos y espacios de datos» es quien se está encargando de canalizar la posición española ante el JTC 25 y ante ETSI TC DATA, y el que además elabora sus propias especificaciones (como la UNE 0087:2025 (https://www.une.org/encuentra-tu-norma/busca-tu-norma/norma?c=N0074731), de la que hablaremos en próximos posts). La estructura interna de los estándares nacionales no tiene por qué coincidir con la europea ni con la de ISO, aunque por comodidad suele usar nombres y esquemas equivalentes.
En paralelo, en el ámbito internacional, ISO/IEC trabaja en la serie ISO/IEC 20151-1 (https://www.iso.org/standard/86589.html), actualmente en fase de proyecto final (FDIS), sobre conceptos y características de los espacios de datos. No forma parte del mandato M/614 porque está en otro ámbito jurídico diferente, pero conviene seguirla porque europeos y españoles participan en ella y sus definiciones influyen en los documentos europeos.
¿Qué documentos se están elaborando en Europa?
El resultado es una «familia» de documentos que cubre desde los conceptos básicos hasta los catálogos de datos. La tabla resume los europeos, su estado a fecha de este post y el post de la serie en el que los tratamos. Recordemos que solo las normas EN contienen requisitos certificables.
|
Documento |
Grupo |
Título |
Estado |
Post |
|
JTC 25/WG 2 |
Trusted data transactions – Part 1: Terminology, concepts and mechanisms |
Publicado |
1 y 4 |
|
|
JTC 25/WG 2 |
Trusted data transactions – Part 2: Trustworthiness requirements |
Aprobado en votación formal (octubre de 2026), pendiente de publicación |
4 |
|
|
JTC 25/WG 2 |
Trusted data transactions – Part 3: Interoperability requirements |
Proyecto (encuesta pública cerrada en agosto de 2026) |
4 |
|
|
JTC 25/WG 3 |
Quality framework for internal data governance for participants in data spaces |
Proyecto final, próximo a ser publicado en Noviemnre de 2026. Este estándard europeo se ha complementado con otro entregable llamado EAS 18425:2026 titulado «Requirements for implementation tools and artefacts for data governance, data management and data quality supporting trusted data sharing», y que ya está publicado |
2 |
|
|
JTC 25/WG 2 |
Maturity assessment of Common European Data Spaces |
Publicada |
3 |
|
|
TC DATA |
Data catalogue implementation framework |
Proyecto (encuesta pública y voto, marzo de 2026) |
5 |
A estos seis entregables del mandato se suman otros trabajos del JTC 25 que no forman parte de M/614 pero que conviene conocer: la especificación sobre cambio de proveedor e interoperabilidad en la nube (WG 4), los requisitos para herramientas de gobierno, gestión y calidad del dato (WG 3), y los informes sobre la arquitectura del conjunto de estándares, los marcos de confianza y la calidad de los datos en espacios de datos. En el ámbito de ETSI también hay informes técnicos de apoyo, como el ETSI TR 104 180 sobre métricas de calidad de datos.
Por su parte, y en paralelo, el mencionado CTN 71/SC43 ha desarrollado las siguientes normas españolas:
|
Especificación UNE |
Título |
Relación con los documentos europeos |
|
Definición y caracterización de los espacios de datos |
Conceptos, interoperabilidad y gobernanza; dialoga con FprEN 18235-1 y TS 18331 |
|
|
Interoperabilidad semántica en el sector agroalimentario |
Activos semánticos sectoriales; dialoga con el marco de activos semánticos de ETSI |
|
|
Interoperabilidad semántica en el sector de la movilidad |
Ídem para movilidad |
Además, de los estándares y normas anteriores, y aunque no estén directamente relacionadas con la idea de espacios de datos, las siguientes normas, desarrolladas también por UNE son también importantes para el gobierno y la gestión de los datos (exploraremos la relación entre ellas en el próximo post):
|
Especificación UNE |
Título |
Relación con los documentos europeos |
|
Gobierno del dato |
Procesos de gobierno, base del modelo de FprEN 18352 |
|
|
Gestión del dato |
Procesos de gestión, base del modelo de FprEN 18352 |
|
|
Gestión de la calidad del dato |
Procesos de gestión de calidad, base del modelo de FprEN 18352 |
|
|
Guía de evaluación del gobierno, gestión y gestión de la calidad del dato |
Modelo de madurez organizacional, antecedente directo de FprEN 18352 |
|
|
Guía de evaluación de la calidad de un conjunto de datos |
Calidad del producto de datos |
|
|
Guía de implantación del gobierno del dato |
Cómo poner en marcha lo anterior |
En ocasiones, las normas difieren ligeramente en ciertos matices de su contenido. Por ejemplo, la UNE 0087 define el espacio de datos como un ecosistema colaborativo que permite a diversos participantes compartir y usar datos y prestar servicios de forma segura, confiable y conforme a la normativa, con el fin de impulsar la innovación y el impacto económico y social. La pone en el centro de un ecosistema de negocio y valor. Por su parte, EN 18235-1, que toma como referencia el trabajo de ISO/IEC 20151, lo define como un entorno que habilita la compartición confiable de datos entre participantes, basado en un marco de gobernanza acordado, un conjunto de políticas, modelos semánticos, protocolos estandarizados, procesos y servicios facilitadores. Es una definición más operativa, centrada en los mecanismos.
No son contradictorias, pero ponen el acento en sitios distintos. Lo mismo ocurre con los roles: donde la UNE habla de consumidor de datos y titular de los datos, la norma europea habla de data user y data rights holder. Ya lo discutiremos en los próximos posts.
Infografía: el ecosistema de un vistazo
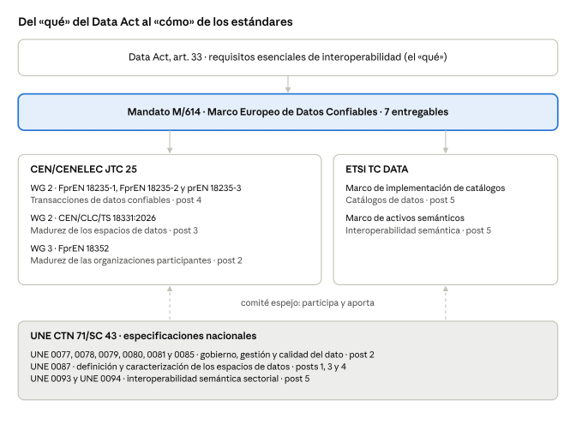
La ley fija los requisitos, el mandato M/614 encarga los estándares europeos a los organismos oficiales de certificación, y éstos, apoyados en los comités espejos nacionales, como UNE, desarrollan los estándares que regirán la economía del dato en los próximos años.
Repaso final
En este primer post hemos visto la diferencia entre estándares de iure y de facto, por qué el artículo 33 del Data Act necesita estándares que concreten el «cómo», quién los está escribiendo (CEN/CENELEC JTC 25, ETSI TC DATA y, en España, el CTN 71/SC 43 de UNE) y qué documentos forman el ecosistema. También hemos visto un primer ejemplo de cómo los niveles nacional y europeo pueden poner el acento en lugares distintos.
En el próximo post exploraremos cómo podemos responder a la pregunta: ¿está mi organización preparada para participar en un espacio de datos desempeñando un rol específico? Veremos cómo el EN 18352 y las especificaciones UNE 0077 a 0080 permiten responder a esa pregunta midiendo la madurez de sus procesos de gobierno, gestión y calidad del dato.