Pensemos en una empresa que fabrica compresores industriales. Sus equipos registran de forma continua la temperatura, la presión, las vibraciones y el consumo eléctrico. Uno de sus clientes contrata a una pequeña empresa de mantenimiento predictivo y, amparándose en el Reglamento de Datos (Data Act), pide al fabricante que le entregue esa telemetría.
El fabricante duda: con varios meses de lecturas de alta frecuencia, un buen equipo de analistas podría deducir cómo están calibrados los compresores y reconstruir un conocimiento que ha costado años desarrollar. ¿Está obligado a compartir esos datos? ¿Puede negarse?
Esta pregunta se ha convertido en uno de los grandes debates del momento en Bruselas. La protección del secreto empresarial ha sido el principal escollo de la reforma del Data Act incluida en el Ómnibus Digital [1][2]. En este artículo explicamos cómo resuelve hoy el reglamento este conflicto, qué se propone cambiar y por qué la respuesta depende, en buena medida, del gobierno del dato de cada organización.
¿Por qué chocan el acceso a los datos y el secreto empresarial?
El Data Act (Reglamento (UE) 2023/2854), aplicable desde el 12 de septiembre de 2025, reconoce al usuario de un producto conectado el derecho a acceder a los datos que genera su uso y a cederlos a un tercero de su elección [3]. Por su parte, el secreto empresarial está protegido por la Directiva (UE) 2016/943 y, en España, por la Ley 1/2019. Para merecer esa protección, la información debe ser secreta, tener valor precisamente por serlo y haber sido objeto de medidas razonables para mantenerla en secreto [4].
Ahora bien, un dato aislado casi nunca es un secreto: una lectura de temperatura no revela nada. Lo que sí puede revelar algo es la acumulación de miles de lecturas combinadas con otras variables. Dicho de otro modo, el secreto no suele estar en el dato, sino en el patrón que emerge del conjunto [5][6].
¿Cómo lo resuelve hoy el Data Act? Un sistema en tres escalones
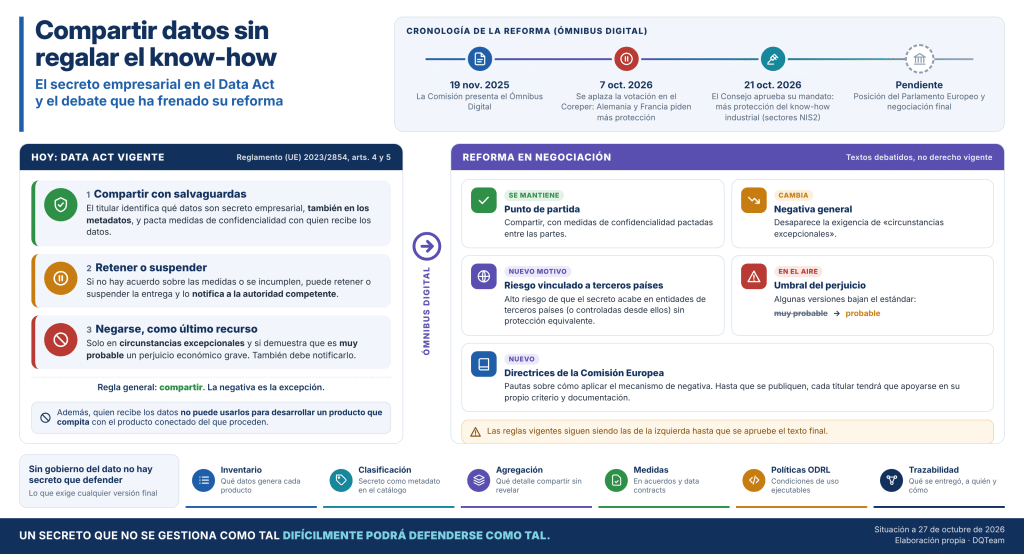
El reglamento no permite usar el secreto como comodín para no compartir, pero tampoco obliga a entregarlo sin protección. Su solución funciona como una escalera [3]:
-
- Compartir con salvaguardas: El titular debe identificar qué datos son secreto empresarial, también en los metadatos correspondientes, y pactar con el destinatario medidas proporcionadas para preservar su confidencialidad: acuerdos de confidencialidad, protocolos de acceso, cláusulas contractuales tipo, normas técnicas…
- Retener o suspender: Si no hay acuerdo sobre esas medidas, o el destinatario las incumple, el titular puede retener o suspender la entrega, notificándolo a la autoridad competente.
- Negarse, como último recurso: Solo en circunstancias excepcionales y si demuestra con elementos objetivos que es muy probable que sufra un perjuicio económico grave. También debe notificarlo.
La lógica es clara: la regla general es compartir y la negativa es la excepción, con una carga de prueba exigente.
¿Qué propone cambiar el Ómnibus Digital?
En noviembre de 2025 la Comisión Europea presentó el Ómnibus Digital, un paquete de simplificación que, entre otras cosas, busca reforzar las garantías frente a la fuga de conocimiento hacia terceros países [7]. Los textos que se han ido debatiendo apuntan en dos direcciones:
-
- Un nuevo motivo de negativa cuando exista un alto riesgo de que los secretos acaben, de forma ilícita, en entidades de terceros países (o controladas desde ellos) sin una protección equivalente a la europea [7][8].
- Un umbral general menos exigente: los textos de compromiso del Consejo suprimen la exigencia de “circunstancias excepcionales” [7] y, en alguna de sus versiones, bastaba con que el perjuicio grave fuera probable, y no muy probable [8].
|
Aspecto |
Data Act vigente |
Reforma en negociación |
|
Punto de partida |
Compartir, con medidas de confidencialidad pactadas |
Se mantiene |
|
Negativa general |
Solo en circunstancias excepcionales y si el perjuicio económico grave es muy probable |
Desaparece la excepcionalidad; algunas versiones rebajan el estándar a perjuicio grave probable |
|
Riesgo vinculado a terceros países |
No es un motivo específico de negativa |
Nuevo motivo: alto riesgo de que el secreto acabe en entidades de terceros países (o controladas desde ellos) sin protección equivalente |
|
Pautas de aplicación |
Las del propio reglamento |
Directrices que deberá publicar la Comisión |
Fuente: elaboración propia a partir de [3], [7] y [8]. La columna de la derecha recoge textos en negociación, no derecho vigente.
Una negociación atascada en el secreto
Este punto ha sido el que más ha frenado la reforma [9]. Alemania, con el respaldo de Francia, pedía que compartir datos protegidos exigiera un acuerdo explícito entre las partes, mientras que la Presidencia irlandesa proponía permitir la negativa ante un riesgo significativo de uso ilícito [1][2]. Tras varios aplazamientos, el 21 de octubre de 2026 el Consejo aprobó su mandato negociador [10][11], que, según la información disponible, refuerza la protección del know-how industrial en los sectores cubiertos por la Directiva NIS2 (Directiva (UE) 2022/2555) [11][12]. Falta ahora la posición del Parlamento Europeo, por lo que el texto final aún puede cambiar [10][13].
En el fondo hay dos preocupaciones legítimas. Quienes reclaman más protección recuerdan que el conocimiento técnico es un activo clave de la industria europea y que un secreto revelado no se puede recuperar [6]. Quienes temen el cambio advierten de que, si negarse resulta demasiado fácil, la negativa puede convertirse en la respuesta por defecto y perjudicar a pymes, startups y servicios independientes [8]. No nos corresponde decidir dónde situar el equilibrio, pero sí señalar algo que ambas posturas comparten.
Sin gobierno del dato no hay secreto que defender
Sea cual sea la redacción final, el titular tendrá que identificar qué datos son secreto, justificarlo y demostrar el riesgo [6][8]. Dicho en corto: un secreto que no se gestiona como tal difícilmente podrá defenderse como tal. En la práctica, esto exige:
-
- Inventariar los datos de cada producto: qué se genera, con qué frecuencia y dónde se almacena.
- Clasificar los secretos como metadato en el catálogo de datos, con su justificación, su responsable (data owner) y una fecha de revisión. No es casual que el propio Data Act hable de identificarlos “también en los metadatos” [3].
- Analizar el riesgo de agregación: decidir qué nivel de detalle puede compartirse sin revelar el know-how; por ejemplo, promedios por hora en lugar de la señal original.
- Tener preparadas las medidas de confidencialidad y trasladarlas a los acuerdos y contratos de datos, como veíamos en el artículo sobre data permit, data contract y data sharing agreement.
- Expresar las condiciones de uso en ODRL, para que prohibiciones como “no desarrollar productos competidores” [3] no dependan solo de la buena fe de las partes.
- Registrar cada entrega: qué se entregó, a quién y bajo qué condiciones. Sin esa trazabilidad es muy difícil acreditar un incumplimiento ante la autoridad.
Nada de esto es nuevo para quien trabaja con los procesos de gobierno, gestión y calidad del dato de las especificaciones UNE 0077, 0078 y 0079. Lo que cambia es que, con el Data Act, marcan la diferencia entre una negativa defendible y una negativa arbitraria.
¿Qué hacer mientras se cierra la reforma?
-
- Si eres titular de datos: aplica las reglas vigentes, no las propuestas, y aprovecha este tiempo para inventariar, clasificar y preparar tus medidas de confidencialidad.
- Si solicitas datos: acompaña cada solicitud de una propuesta de salvaguardas y de una descripción clara del uso previsto, y prevé alternativas por si el acceso se retrasa.
Conclusión
Volvamos al fabricante de compresores. Con sus datos inventariados y clasificados, puede ofrecer la información con un nivel de agregación adecuado, bajo un acuerdo de confidencialidad y con una política que prohíba usarla para competir con él. El cliente ejerce su derecho y el know-how queda a salvo.
Como conclusión a esta entrada, el debate sobre el secreto empresarial no enfrenta tanto a quienes quieren compartir con quienes quieren proteger, sino a quienes saben qué datos tienen y qué valen con quienes no lo saben. Bruselas decidirá dónde se sitúa el listón; cada organización decide si llega preparada.
Fuentes consultadas
[1] Agence Europe, «Vote on “Digital Omnibus” postponed until 11 October under pressure from Paris and Berlin», octubre de 2026. agenceurope.eu
[2] techUK, «Dispatch from Brussels: updates on EU tech policy», octubre de 2026. techuk.org
[3] Reglamento (UE) 2023/2854 (Data Act), artículos 4, 5 y 6. Texto consultado en streamlex.eu/articles/da-en-art-4/, /da-en-art-5/ y /da-en-art-6/
[4] Directiva (UE) 2016/943, de 8 de junio de 2016, relativa a la protección de los conocimientos técnicos y la información empresarial no divulgados (secretos comerciales), art. 2; y Ley 1/2019, de 20 de febrero, de Secretos Empresariales, art. 1. eur-lex.europa.eu · boe.es
[5] De Noyette, E., Stähler, L. y Margoni, T., «Data Secrets: The Data Act’s New Trade Secrets Framework», IIC – International Review of Intellectual Property and Competition Law, vol. 56, n.º 5, 2025, pp. 984-1014. link.springer.com/10.1007/s40319-025-01601-9
[6] ADVANT Nctm, «Trade Secrets and the Digital Omnibus: Protecting Know-How While Data Circulates by Operation of Law», 28 de mayo de 2026. advant-nctm.com
[7] Simmons & Simmons, «Regulating data: EU Data Act & more», edición de septiembre de 2026. simmons-simmons.com
[8] Greenberg Traurig, «EU Digital Omnibus Package Proposes Amendments to Data Act», 15 de julio de 2026. gtlaw.com
[9] Consejo de la UE, nota 9773/26, «Digital Omnibus – Guidance for further work», 1 de junio de 2026 (documento LIMITE). data.consilium.europa.eu
[10] EuropaWire, nota sobre la posición negociadora del Consejo («Council of the EU Backs Digital Omnibus Changes to GDPR, Cookie Consent and Cyber Incident Reporting»), 22 de octubre de 2026. news.europawire.eu
[11] Agence Europe, «EU Council adopts negotiating position on Digital Omnibus», 22 de octubre de 2026. agenceurope.eu
[12] Agence Europe, «“Digital Omnibus” proposal back before EU Member States with new safeguards for trade secrets», 21 de octubre de 2026. agenceurope.eu
[13] MediaLaws, «Digital Omnibus – Legislative tracker», consultado el 27 de octubre de 2026. medialaws.eu